Samsung ve LG Smart TV’lerde Yeni Güvenlik Alarmı: Uygulamalar İnternet Bağlantınızı Proxy’ye Dönüştürebiliyor
Smart TV’ler artık yalnızca Netflix, YouTube veya televizyon yayınlarını izlediğimiz ekranlar değil. Sürekli internete bağlı, uygulama çalıştıran ve ev ağının bir parçası olan bilgisayarlara dönüşmüş durumdalar. 2026’da yayımlanan yeni güvenlik araştırmaları ise bu dönüşümün pek konuşulmayan bir riskini ortaya çıkardı.
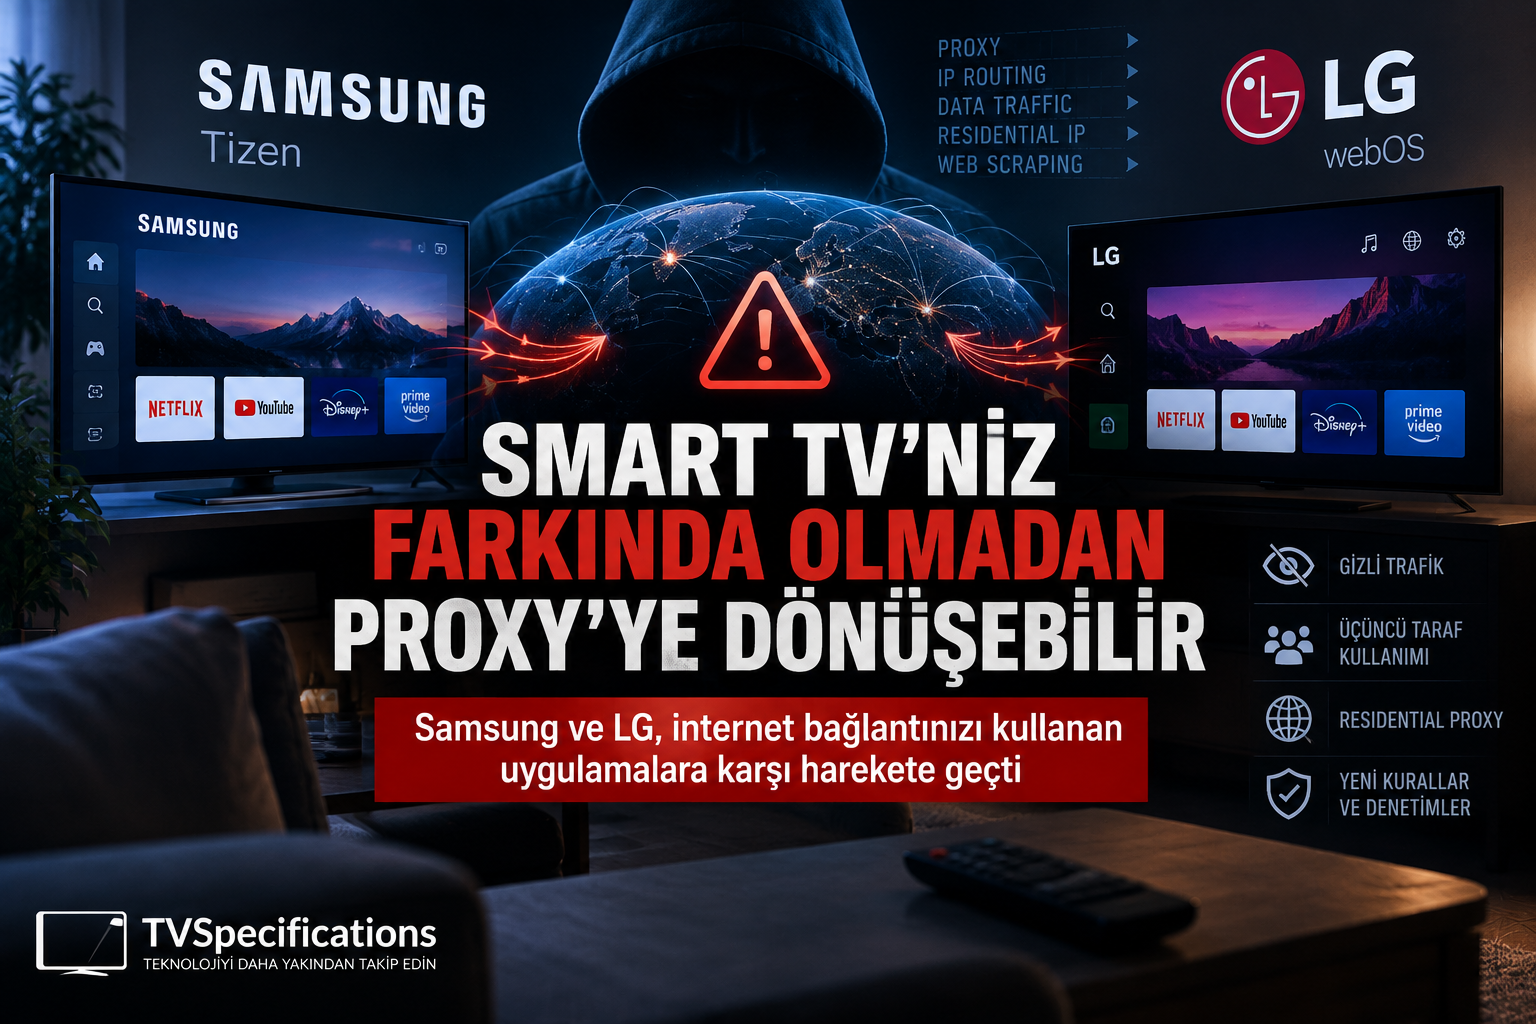
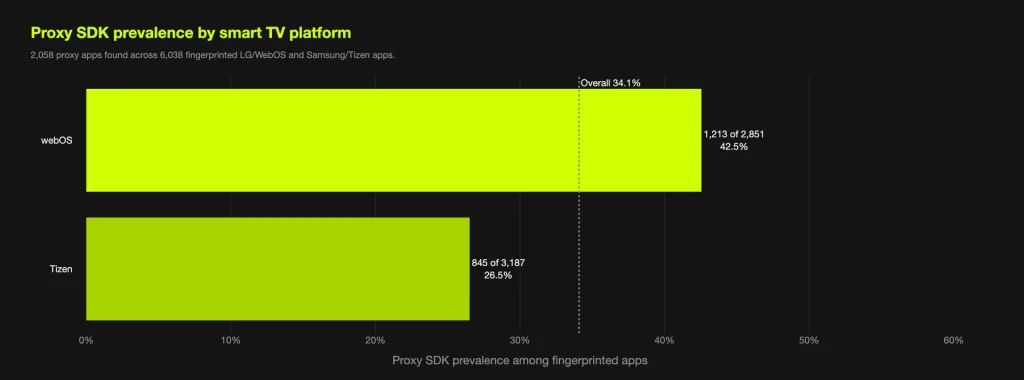
Güvenlik şirketi Spur’un 6.038 Samsung Tizen ve LG webOS uygulaması üzerinde yaptığı taramada 2.058 uygulamada residential proxy yazılımı tespit edildi. Bu tür yazılımlar, kullanıcının ev internet bağlantısının üçüncü tarafların internet trafiği için çıkış noktası olarak kullanılmasına olanak sağlayabiliyor.
Araştırmaların ardından hem Samsung hem de LG harekete geçti. LG, geliştiricilerden residential proxy işlevlerini kaldırmalarını isterken uymayan uygulamaların askıya alınacağını açıkladı. Samsung ise yeni uygulamalarda bu işlevi kısıtladı ve geliştirici kurallarına residential proxy SDK’larını açık biçimde yasaklayan hükümler ekledi. Samsung’un güncel geliştirici belgelerinde de Bright Data SDK gibi residential proxy işlevlerine izin verilmediği açıkça görülüyor.
Residential Proxy nedir?
Konunun anlaşılması için önce residential proxy kavramını botnet veya klasik zararlı yazılımdan ayırmak gerekiyor.
Normal şartlarda internete bağlandığınızda web siteleri sizin ev internet bağlantınıza ait IP adresini görür. Residential proxy sisteminde ise üçüncü bir taraf internet trafiğini başka bir kullanıcının bağlantısından geçirir. Böylece hedef web sitesi isteğin veri merkezinden değil, sıradan bir ev bağlantısından geldiğini görür.
Bu altyapının meşru kullanım alanları da bulunuyor. Örneğin web verilerinin toplanması, farklı bölgelerdeki internet hizmetlerinin test edilmesi veya bazı veri toplama operasyonlarında residential proxy ağlarından yararlanılabiliyor.
Sorun, kullanıcının televizyonunun böyle bir ağın exit node, yani çıkış noktası haline gelmesi.
Bu durumda üçüncü tarafın internet trafiği kullanıcının evindeki Smart TV ve internet bağlantısı üzerinden dışarı çıkabiliyor. Güvenlik araştırmacılarının endişesi de burada başlıyor.
6.038 Smart TV uygulaması incelendi
Spur’un Haziran 2026’da yayımladığı araştırma, problemin birkaç şüpheli uygulamayla sınırlı olmadığını gösterdi.
Araştırmacılar Samsung Tizen ve LG webOS platformlarında toplam 6.038 Smart TV uygulamasını taradı ve bunların 2.058’inde residential proxy SDK’ları tespit etti. Başka bir ifadeyle incelenen uygulamaların yaklaşık üçte birinde kullanıcının internet bağlantısını monetize etmeye yönelik proxy bileşenleri bulunuyordu.
Platform bazındaki oranlar daha da dikkat çekici.
Spur’un sonuçlarına göre LG webOS uygulamalarının yaklaşık %42,5’inde, Samsung Tizen uygulamalarının ise yaklaşık %26,5’inde residential proxy bileşenleri tespit edildi.
Burada önemli bir ayrım var:
Bu rakamlar LG veya Samsung televizyonlarının %42,5’inin ya da %26,5’inin ele geçirildiği anlamına gelmiyor.
Oranlar araştırmacıların incelediği uygulamalarda proxy SDK’sı bulunma oranını ifade ediyor. Bir TV’nin gerçekten proxy düğümü haline gelmesi; uygulamanın kurulması, kullanılan SDK, uygulamanın çalışma biçimi ve bazı durumlarda kullanıcının verdiği izin gibi ek koşullara bağlı.
Bu ayrım haberin teknik doğruluğu açısından kritik.
Basit bir Pac-Man oyunu bile proxy kodu taşıyordu
Samsung tarafındaki daha ayrıntılı araştırmalardan biri Norveçli siber güvenlik şirketi Mnemonic tarafından gerçekleştirildi.
Araştırmacı Harrison Sand, Samsung Smart TV’nin yazılımına derin erişim sağlayarak televizyonun ağ trafiğini analiz etti. İncelenen uygulamalardan biri son derece basit görünen bir Pac-Man oyunuydu.
Daha dikkat çekici olan ise bu uygulamanın Samsung Smart TV mağazasında bir dönem Editor’s Choice kapsamında öne çıkarılmış olmasıydı.
Araştırmacı uygulamanın içinde Bright Data tarafından sağlanan residential proxy kodunun bulunduğunu tespit etti.
Ancak burada da önemli bir nüans bulunuyor.
TechCrunch’ın aktardığı araştırmaya göre yalnızca oyunun açılması televizyonu otomatik olarak proxy düğümüne çevirmiyordu. Kullanıcıya reklam izlemek veya internet bağlantısını paylaşmak arasında seçim sunan bir izin ekranı gösteriliyordu. Kullanıcı bağlantı paylaşımını kabul ettiğinde proxy bileşeni etkinleşiyor ve uygulama kapatıldıktan sonra da arka planda çalışabiliyordu.
Dolayısıyla bunu “Samsung TV’ler gizlice botnete katıldı” şeklinde genellemek teknik olarak doğru olmaz.
Asıl problem, bu yeteneğin Smart TV uygulama mağazalarına bu ölçekte girebilmiş olması.
Asıl güvenlik problemi uygulamanın kendisinden daha derin olabilir
Mnemonic’in araştırmasındaki en dikkat çekici noktalardan biri Samsung’un Smart TV uygulama mimarisiyle ilgili.
Bazı Tizen uygulamaları aslında çok küçük bir uygulama kabuğundan oluşuyor ve çalıştırıldıklarında içeriğin önemli bölümünü harici bir web sunucusundan yüklüyor.
Bu durum uygulama inceleme sürecinde önemli bir açık oluşturabiliyor.
Mnemonic araştırmacısı Harrison Sand’ın ifadesiyle, mağazanın incelemiş olduğu kod ile daha sonra televizyonda çalışan içerik aynı olmak zorunda olmayabiliyor.
Bunun teorik sonucu oldukça ciddi.
Uygulamanın uzaktaki sunucusunda yapılan bir değişiklik, mağazaya yeni bir uygulama sürümü gönderilmeden televizyonlarda çalışan davranışı değiştirebilir.
Bu nedenle mesele yalnızca belirli bir proxy SDK’sının yasaklanması değil; Smart TV uygulama mağazalarının uzaktan yüklenen web içeriğini nasıl denetlediği meselesine kadar uzanıyor.
TV neden residential proxy için cazip?
Akıllı telefonlarda arka planda çalışan şüpheli bir uygulama pil tüketimini artırabilir veya mobil veri kullanımında dikkat çekebilir.
Televizyonlarda ise durum farklı.
Smart TV genellikle:
- sürekli prize bağlı,
- ev Wi-Fi veya Ethernet ağına bağlı,
- uzun yıllar aynı ağda kullanılan,
- kullanıcı tarafından bilgisayar veya telefon kadar yakından denetlenmeyen
bir cihaz.
Spur da araştırmasında televizyonların bu özelliklerinin onları proxy altyapısı açısından özellikle uygun hale getirdiğine dikkat çekiyor.
Kullanıcı televizyonu yalnızca bir ekran olarak görürken cihaz gerçekte yıllarca internete bağlı kalan bir ağ bilgisayarı gibi davranabiliyor.
Proxy trafiği neden güvenlik riski oluşturuyor?
Residential proxy kullanıldığında dışarıdaki bir müşterinin internet isteği önce proxy ağına, ardından kullanıcının evindeki cihaza ulaşıyor ve internete o bağlantı üzerinden çıkıyor.
Hedef sistem açısından trafik Smart TV sahibinin residential IP adresinden geliyor.
Bu durum proxy ağlarını web scraping gibi faaliyetler için değerli hale getirirken kötüye kullanıma da açık bırakıyor.
TechCrunch’ın aktardığı Mnemonic araştırmasında gözlemlenen trafiğin bir bölümünün büyük ölçekli LinkedIn profil taraması ve yapay zekâ eğitim verisi toplama faaliyetleriyle ilişkili olduğu değerlendirildi. Araştırmacı bunun ağdaki toplam trafiğin yalnızca küçük bir bölümünü temsil ettiğinin de altını çizdi.
Residential proxy hizmetlerinin kendisi yasa dışı değil. Fakat güvenlik şirketlerinin temel endişesi, kötü niyetli kullanıcıların kendi gerçek IP adreslerini gizlemek amacıyla bu tür ağlardan yararlanabilmesi.
Bright Data: Kullanıcılar izin veriyor
Araştırmalarda adı geçen en önemli şirketlerden biri Bright Data.
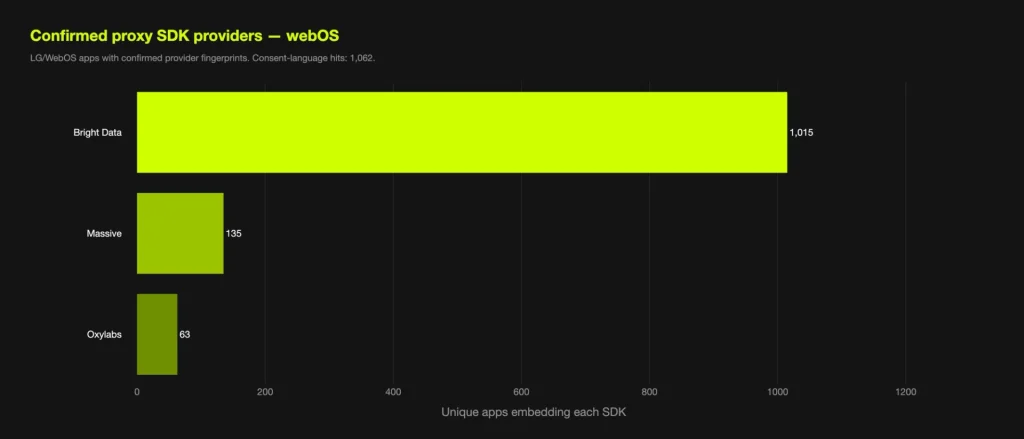
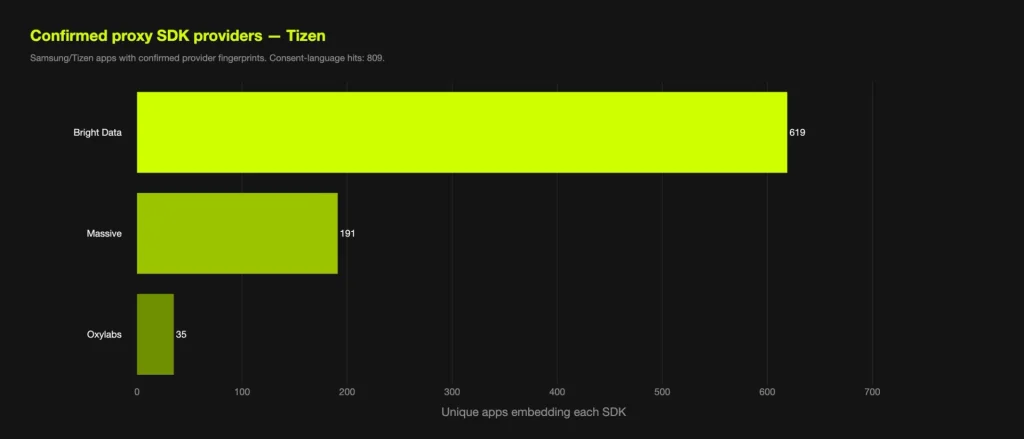
Spur’a göre Samsung ve LG platformlarında bulunan residential proxy SDK’larının önemli bölümü Bright Data altyapısıyla ilişkiliydi.
Bright Data ise sisteminin kullanıcı iznine dayandığını savunuyor.
Şirket, kullanıcıların özel bir onay ekranı üzerinden sisteme katıldığını, müşterilerinin kimlik kontrollerinden geçirildiğini ve ağın kötüye kullanımını önlemek amacıyla denetlendiğini belirtiyor. Ayrıca uygulamanın karşılığında kullanıcıya reklam göstermeme gibi bir fayda sunulabildiğini ifade ediyor.
Bu nedenle konuya doğrudan “malware” demek de doğru değil.
Tartışmanın merkezinde daha çok kullanıcıların neye izin verdiğini gerçekten anlayıp anlamadığı ve Smart TV üreticilerinin bu iş modeline kendi uygulama mağazalarında izin verip vermemesi gerektiği bulunuyor.
LG: Kaldırmayan uygulamalar askıya alınacak
Araştırmanın ardından ilk önemli adımlardan biri LG’den geldi.
LG Electronics USA yöneticisi John Taylor, residential proxy ağlarının LG Smart TV’lerin amaçlanan kullanım biçimi olmadığını ve şirketin geliştiricilerle birlikte webOS uygulamalarından bu seçeneği kaldırmak için çalıştığını açıkladı.
LG’ye göre gerekli değişikliği yapmayan uygulamalar askıya alınacak.
Şirket ayrıca geliştiricilerin gönderdiği uygulamalara yönelik değerlendirme sürecini güçlendireceğini belirtti. Temmuz ayı itibarıyla mevcut webOS uygulamalarının incelenmesinin de devam ettiği açıklanmıştı.
Samsung yeni uygulamaları engelledi
Samsung da Mnemonic araştırmasının ardından benzer yönde hareket etti.
Şirket, residential proxy işlevleri içeren yeni uygulama kayıtlarını zaten kısıtladığını, platform genelinde proxy SDK’larını açık biçimde yasaklayan yeni geliştirici politikalarını devreye aldığını ve mevcut mağazada bu bileşenleri taşıyan uygulamaları tespit ederek kaldırmak için çalıştığını açıkladı.
Bu yalnızca basına yapılmış bir açıklama olarak kalmış değil.
Samsung’un güncel TV Seller Office belgelerinde:
“Residential Proxy functionality … is not permitted.”
hükmü açık biçimde yer alıyor ve Bright Data SDK örnek olarak belirtiliyor.
Dolayısıyla Samsung tarafında residential proxy yasağının artık resmi uygulama kabul politikasına dönüştüğünü doğrulayabiliyoruz.
Bu bir “Smart TV botnet” vakası mı?
Burada terminoloji özellikle önemli.
Residential proxy ağı ile botnet aynı şey değil.
Botnet, genellikle saldırganın kontrolündeki çok sayıda ele geçirilmiş cihazdan oluşan ağı tanımlıyor. Residential proxy ise kullanıcıların IP adreslerini ve internet bağlantılarını üçüncü taraf trafiği için kullanan bir proxy altyapısı.
Ancak kontrol, izin veya denetim mekanizmalarının kötüye kullanılması halinde çok sayıda Smart TV’nin aynı anda üçüncü taraf trafiğini yönlendirebilmesi, altyapıyı botnet benzeri ölçekte kullanılabilecek bir ağ haline getirebilir.
FlatpanelsHD’nin 18 Eylül’deki yeni değerlendirmesi de konuyu Smart TV’lerin potansiyel botnet düğümlerine dönüşmesi çerçevesinde ele alıyor.
Bu nedenle TVSpecifications açısından en doğru ifade:
“Smart TV’leri residential proxy düğümüne dönüştürebilen uygulamalar”
olacaktır.
“Samsung ve LG TV’ler botnete dönüştürüldü” gibi kesin bir ifade ise mevcut bulguların ötesine geçer.
Kullanıcılar ne yapabilir?
Samsung ve LG’nin mağaza tarafında önlem almaya başlaması önemli ancak mevcut televizyon sahiplerinin de yüklü uygulamalarını gözden geçirmesi mantıklı.
Özellikle kaynağı belirsiz ücretsiz oyunlar, ekran koruyucular, basit araç uygulamaları ve kullanıcıya reklam göstermek yerine internet bağlantısını paylaşma seçeneği sunan uygulamalara dikkat edilmeli.
Kullanılmayan Smart TV uygulamalarını kaldırmak da saldırı yüzeyini azaltan basit bir güvenlik önlemi.
Bununla birlikte araştırma, belirli bir Samsung veya LG televizyona yalnızca internete bağlı olduğu için saldırıldığı anlamına gelmiyor. Risk, öncelikle residential proxy SDK’sı taşıyan uygulamaların kurulması ve bu bileşenlerin etkin hale gelmesiyle ilişkili.
TVSpecifications Yorumu
Smart TV güvenliği artık televizyonların görüntü kalitesi kadar ciddiye alınması gereken bir konu haline geliyor. Televizyonlarımız yıllarca ev ağında kalan, sürekli internete bağlı bilgisayarlar ve buna rağmen kullanıcıların uygulama izinlerini en az kontrol ettiği cihazlardan biri.
Samsung ve LG’nin residential proxy SDK’larını mağazalarından çıkarmaya başlaması bu nedenle doğru bir adım. Ancak 6.038 uygulamalık araştırmada 2.058 uygulamada bu bileşenlerin bulunmuş olması, asıl sorunun yalnızca birkaç kötü uygulamadan ibaret olmadığını gösteriyor. Uygulama mağazalarının denetim mekanizmalarının da yeniden değerlendirilmesi gerekiyor.
Buradaki en önemli ders ise “Smart TV” kavramındaki smart kelimesinin bir bedeli olduğu. Kullanıcılar TV seçerken panel teknolojisi, HDR performansı veya HDMI 2.1 özellikleri kadar yazılım desteğini, gizlilik politikalarını ve platform güvenliğini de değerlendirmek zorunda kalacak.